Craft Anything: clona webs y juegos con IA sin pisar la ley
Tabla de contenidos
Ves una web y piensas: “yo quiero algo así”.
La maquetación, ese menú que se despliega con gracia, los espaciados que parecen medidos con escuadra. O un juego pequeño que te enganchó una tarde entera y te preguntas cuánto te costaría hacer tu propia versión.
Hasta hace nada, la respuesta era “muchas tardes”. Ahora hay herramientas que se lo encargan a un agente de IA. Craft Anything es una de las más ambiciosas: le das un objetivo, le dices qué quieres y un agente de programación construye un proyecto nuevo, lo compara con el original y lo refina hasta que se parece.
Suena a superpoder. Y como todo superpoder, tiene una parte que conviene leer antes de pulsar el botón.
Porque Craft Anything trae dos modos de trabajo, y solo uno de ellos, Clean room, se queda dentro de la ley sin tener que pedir permiso a nadie. El otro, Deep, abre el código del original. Y ahí empiezan los problemas.
Esto es lo que vamos a ver:
- Qué es Craft Anything y qué promete hacer.
- Cómo funciona su ciclo de cuatro pasos (Study, Build, Check, Ready).
- La diferencia entre Clean room y Deep, y por qué solo Clean room es el modo seguro desde el punto de vista legal.
- Cómo se instala, cómo se lanza una reconstrucción desde la CLI y cómo se conecta a tu agente por MCP.
- Sus riesgos y limitaciones reales, que no son pocos: está en alfa temprana.
¿Qué es Craft Anything? 
Craft Anything es un motor open source, escrito en Rust, que estudia cómo funciona una web, una app o un juego y le encarga a un agente de IA construir tu propia versión. Lo publica el equipo de ArtCraft en storytold/craft-anything, con licencia dual MIT o Apache-2.0.
La frase de su README lo resume bien: “Mira cómo funciona cualquier sitio web, aplicación o juego, y deja que la IA construya tu propia versión; un motor open source de clean room, en Rust puro”.
Debajo hay bastante más que un prompt bonito. El motor trae 320 herramientas (300 del motor de análisis y el resto de las capas de IA y de configuración), según el propio README. Cubre programas nativos, .NET, Java, Android, Apple, Electron, sitios web, firmware, capturas de paquetes, bases de datos y archivos de juegos. Tiene su propio desensamblador y descompilador, y usa Ghidra si lo tienes instalado.
Todo eso se ofrece de tres maneras:
- Una app de escritorio (hecha con egui) para macOS, Windows, Linux y FreeBSD.
- Una CLI,
craft-anything-cli, donde cada herramienta es un subcomando. - Un servidor MCP, para que cualquier agente maneje el mismo motor.
Hay además un visor en WebAssembly que te dice qué es un archivo sin que salga del navegador.
⚠️ El estado oficial es alfa temprana. Hay releases públicos con instaladores firmados, pero el propio equipo marca como “parcial” buena parte de lo que no pasa por Claude Code. Lo vemos con detalle más abajo.
Si te suena a algo, puede que hayas leído sobre REA, el MCP de ingeniería inversa para tu agente. La diferencia de fondo es de objetivo: REA te ayuda a entender un programa; Craft Anything quiere que acabes con un proyecto nuevo funcionando.
¿Cómo funciona el ciclo Study, Build, Check y Ready? 
Craft Anything trabaja en cuatro pasos: estudia el original, construye un proyecto nuevo con un agente, compara el resultado con el original y te lo entrega para que lo abras o pidas cambios. Te pregunta en palabras claras cuando la decisión es tuya.
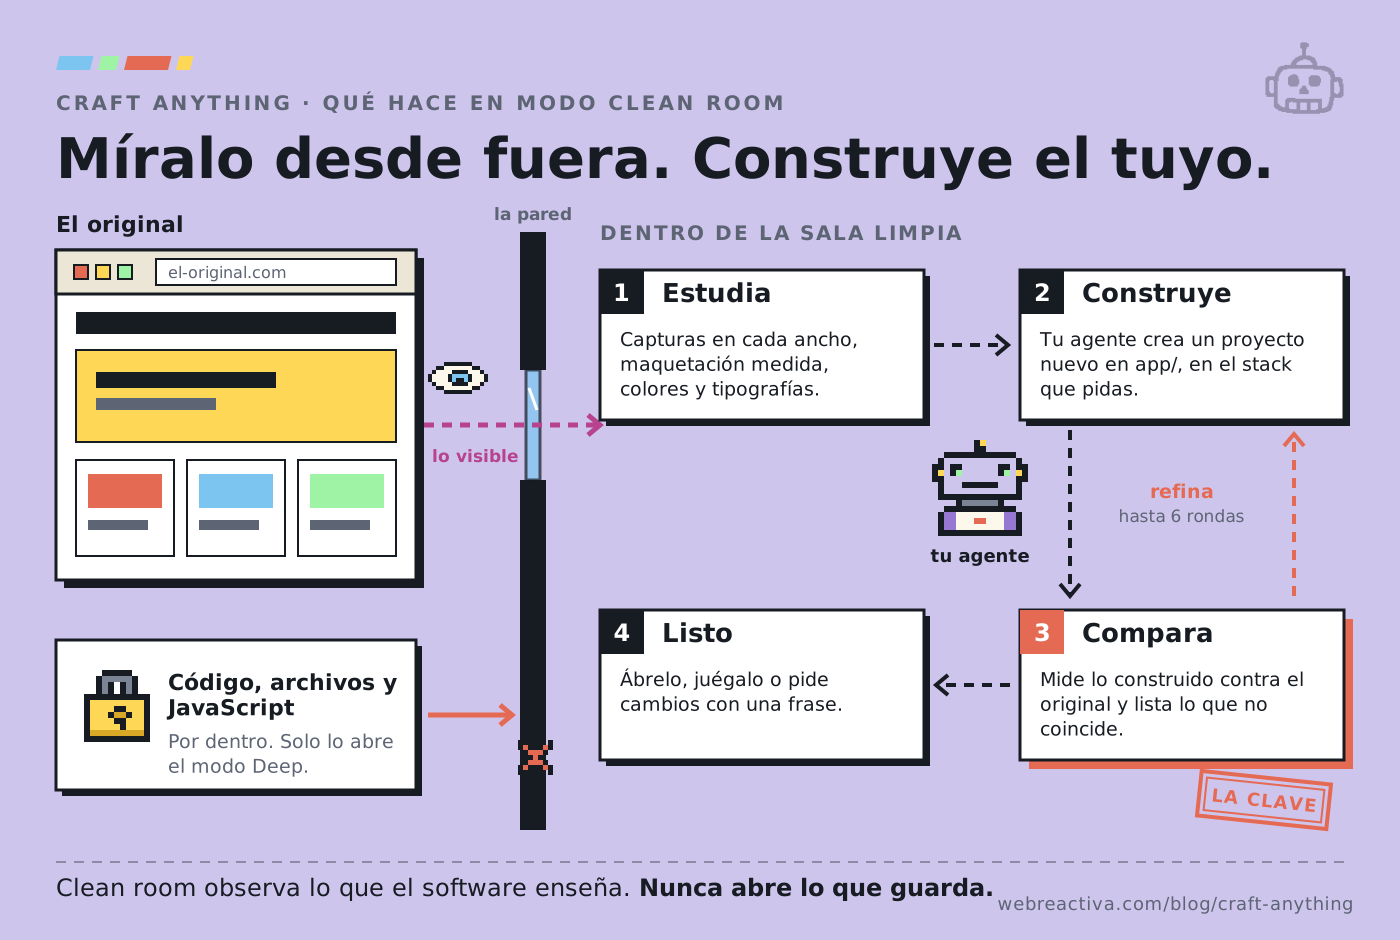
Así lo describe el README:
- Study (estudiar): inspecciona el original. Sus páginas en cada ancho de pantalla, y según el modo, su código, sus archivos y cómo se ejecuta.
- Build (construir): un agente de programación crea un proyecto nuevo en el lenguaje, framework o motor que pidas. Si no dices nada, elige uno sensato.
- Check (verificar): compara lo construido con el original y enumera lo que aún no coincide.
- Ready (listo): abres, juegas o previsualizas el resultado. O pides cambios en una caja de texto y vuelve a refinar.
El paso 3 es el que marca la diferencia con “pedirle a Claude que te haga una web parecida a X”. En una web, la comparación se hace en tres anchos de pantalla. En un juego, con la autoprueba del propio juego. En una app, con ejecuciones grabadas. El lema del proyecto es “verificado, no adivinado”, y cada verificación te dice qué tan parecido es lo construido.
¿Y cuántas vueltas da? Las rondas están acotadas: la primera construcción y hasta 6 refinamientos en la app, 2 en la CLI, según su documentación de Claude Code. Con --rounds cambias el número. Esa cota no es casual, y lo veremos al hablar de tu suscripción.
Hay dos interfaces sobre el mismo motor:
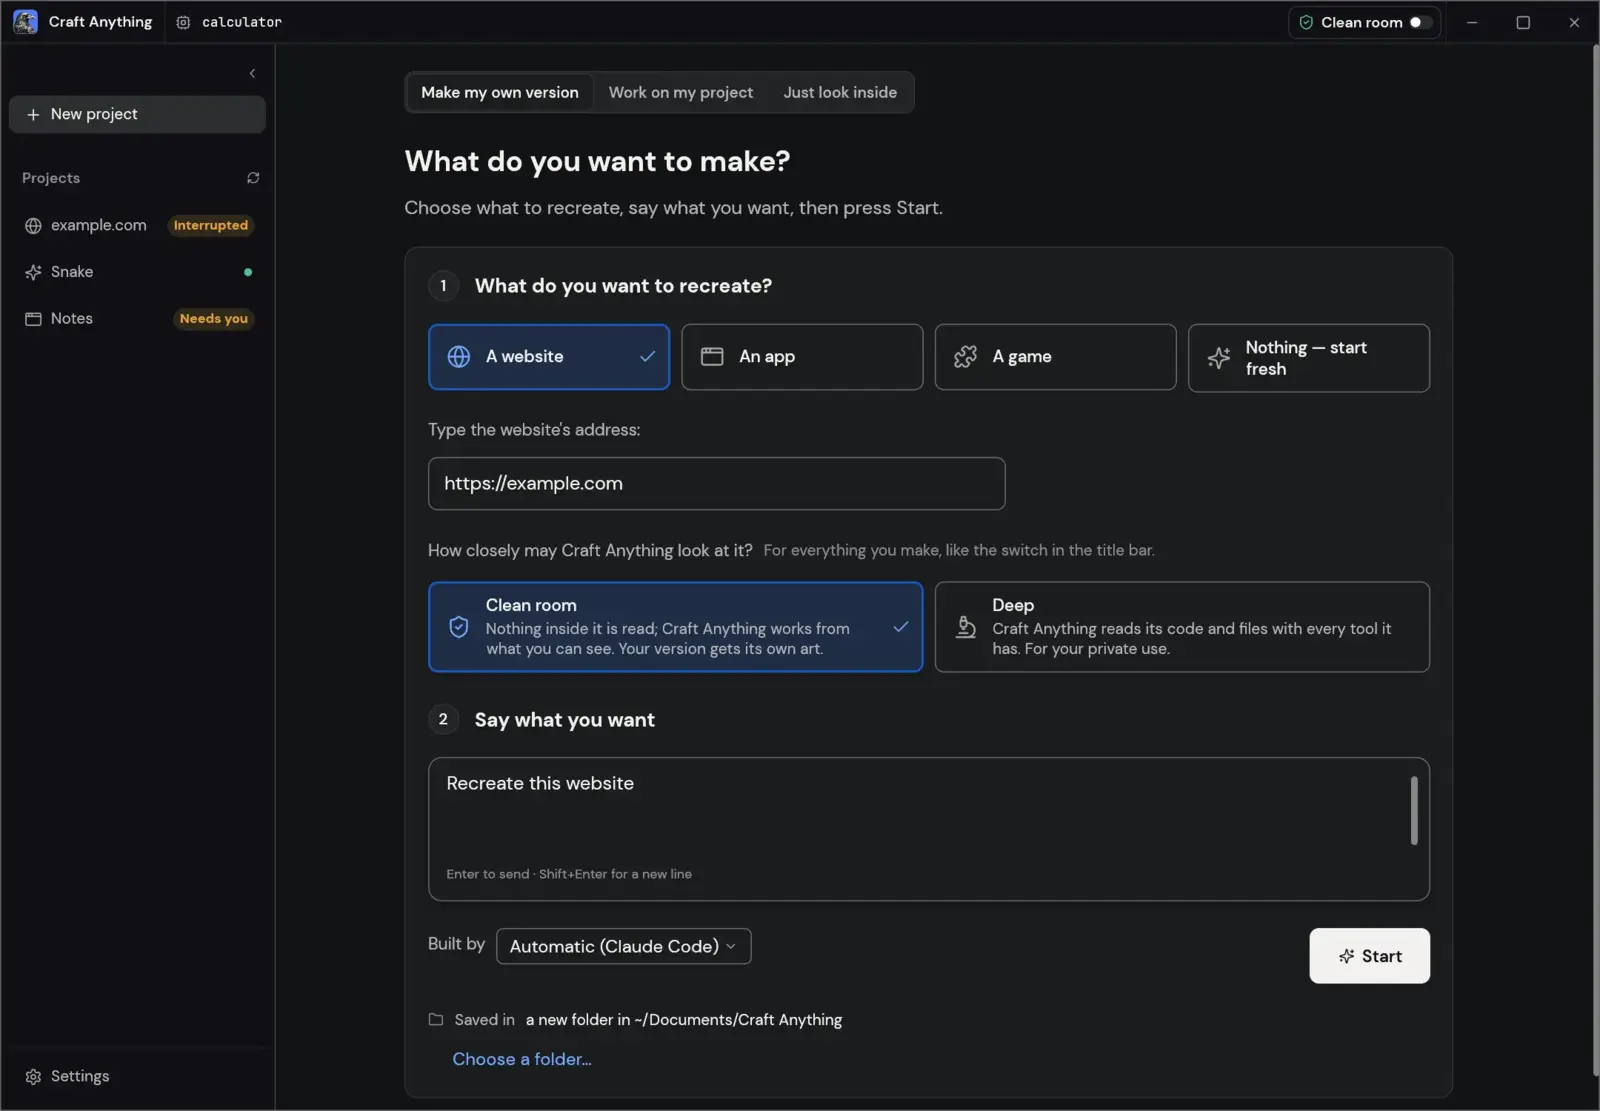
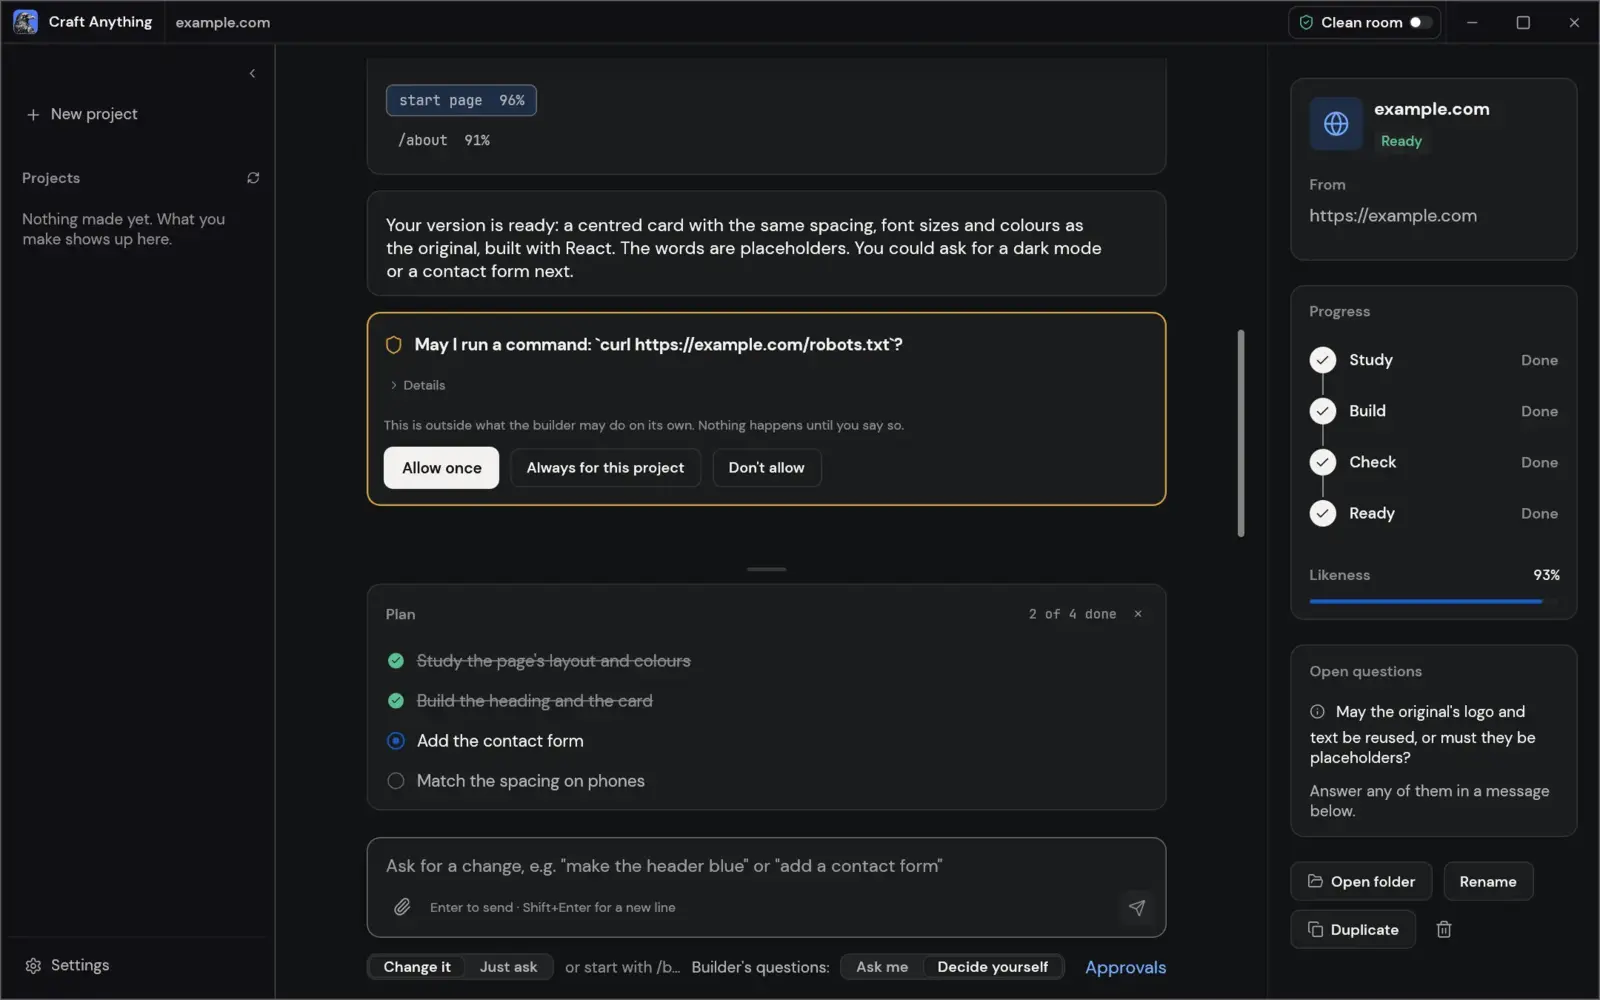
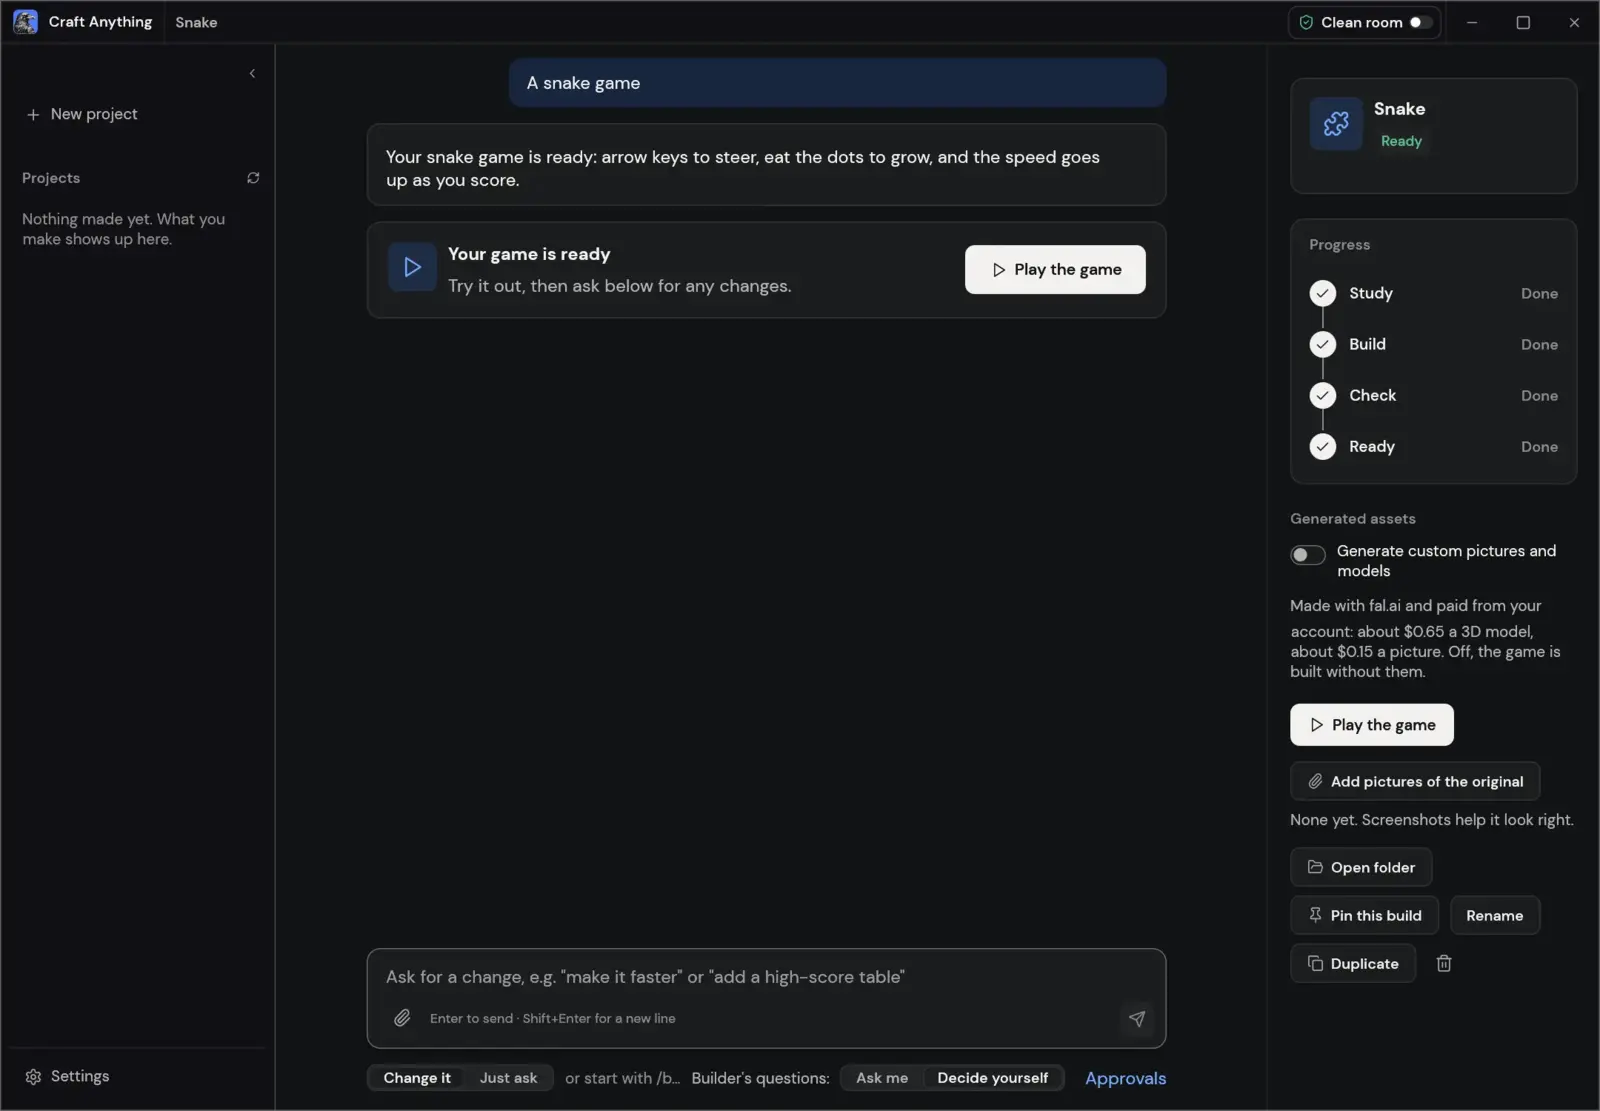
- Simple (la de por defecto): “What do you want to make?”. Eliges web, app o juego, lo describes y pulsas Start. Ves los cuatro pasos, lo que hace el agente, tarjetas de aprobación y botones para abrir el resultado.
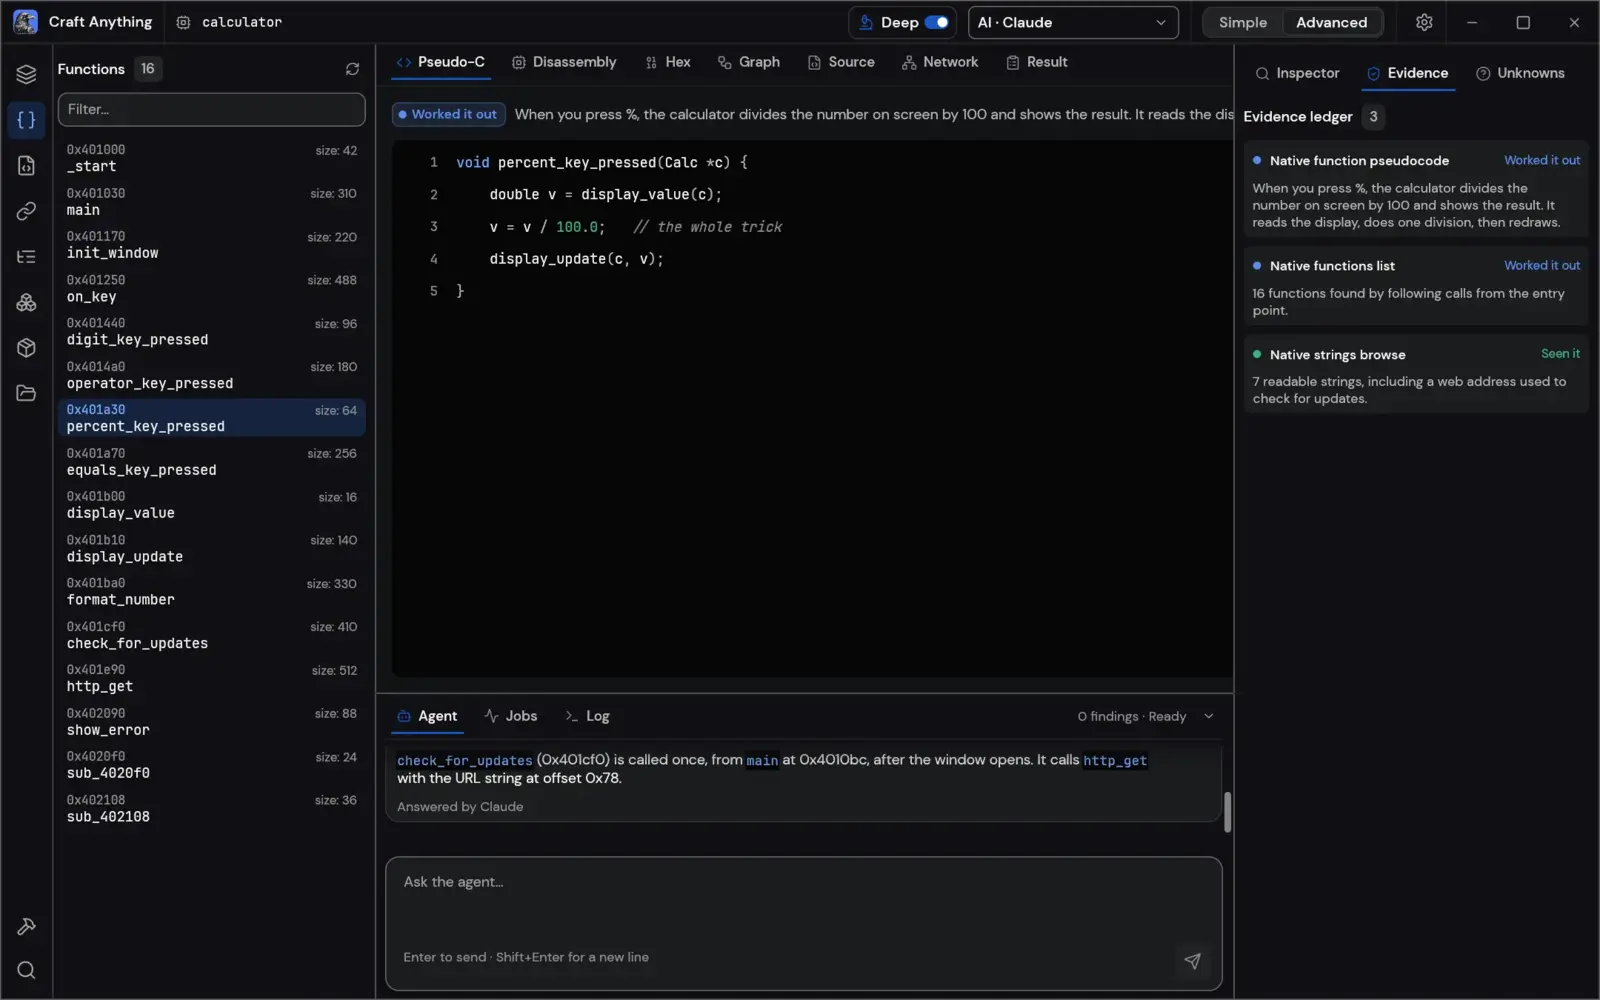
- Advanced: el banco de trabajo completo. Funciones, cadenas, pseudo-C, desensamblado, hexadecimal, grafos de llamadas, evidencia, incógnitas y la consola del agente.
Así se ve el modo Simple en las capturas oficiales del repositorio. Fíjate en la primera: el selector de Clean room o Deep está en la misma pantalla en la que escribes lo que quieres.
Craft Anything en modo Simple (capturas del repositorio oficial)
Cada proyecto vive en su carpeta, por defecto en Documents/Craft Anything, con una estructura que se entiende sola: craft.json (la petición, el estado y el historial), capture/ (lo grabado del original), app/ (el proyecto generado), checks/ (cada comparación), investigation.cany/ (la evidencia) e inbox/ (preguntas abiertas).
El ciclo de estudiar, construir y verificar, sin herramientas mágicas
Craft Anything automatiza un flujo que puedes repetir a mano con tu agente. En la primera lección lo ves completo, de punta a punta, solo con prompts.
Entra en el curso gratis →¿Qué diferencia hay entre el modo Clean room y el modo Deep? 
Clean room no lee nada de dentro del original: ni su código, ni sus archivos, ni el código fuente de la página. Deep usa todas las herramientas, descompilador incluido, “para tu uso privado”. Es el interruptor más importante de toda la herramienta, y viene en Clean room por defecto.
Con Clean room, Craft Anything trabaja solo con lo que vería cualquier visitante o usuario:
- Imágenes que tú añades.
- La web tal y como la ve un visitante: capturas, texto visible, maquetación medida, colores, tipografías, espaciados y menús abiertos.
- Si lo permites, una imagen de la ventana de la app.
Las herramientas que mirarían dentro se rechazan, y el mensaje de error te dice cómo activar Deep.
Con Deep, se usan todas. El código y los archivos de un programa se leen con los motores integrados (y con Ghidra si está instalado). El JavaScript de una web se lee. Y el agente constructor puede usar todo eso para hacer su versión.
| Clean room | Deep | |
|---|---|---|
| Qué observa | Lo visible: capturas, maquetación, estilos, ventana de la app | Todo: código, archivos, JavaScript, binarios descompilados |
| Valor por defecto | ✅ Sí | No, hay que activarlo |
| Herramientas del motor | Solo las que no tocan el interior del original | Las 320 |
| Agente constructor | No puede leer la carpeta ni la web del original | Puede leerlo todo |
| Uso que propone el proyecto | Recrear a partir de lo que se ve | “Para tu uso privado” |
| Riesgo legal | El más bajo | Alto, salvo software tuyo o con permiso |
Se cambia en la barra de título, en Settings, con settings_set deep_mode true, o para una sola ejecución de la CLI con --deep (o --clean-room).
Fíjate en esa coletilla de Deep: “para tu uso privado”. No está ahí por adorno.
¿Por qué solo el modo Clean room se queda dentro de la ley? 
Porque Clean room se limita a observar el funcionamiento del software desde fuera, que es justo lo que la ley permite, y Deep lee y descompila código ajeno, que es justo lo que la ley y casi todas las licencias restringen. De los dos modos, Clean room es el único que no se salta ninguna legalidad por el camino.
De dónde viene la “sala limpia” 
El diseño en sala limpia (clean room design) es una técnica con décadas de historia. El caso clásico es el de Phoenix Technologies, que en los años 80 reimplementó la BIOS del IBM PC con dos equipos separados. Uno estudiaba el comportamiento y escribía una especificación. El otro, que nunca había visto el código de IBM, programaba a partir de esa especificación.
La idea es sencilla: si nadie del equipo que escribe el código ha visto el original, lo que sale no puede ser una copia del original. Es una implementación independiente de un comportamiento.
Craft Anything automatiza esa separación. En Clean room, el agente que construye nunca ve el código del original. Solo ve capturas, medidas y comportamiento. Construye a partir de lo que observa, igual que el segundo equipo de Phoenix construía a partir de la especificación.
Lo que dice la ley europea (y la española) 
En Europa, los programas de ordenador se protegen por la Directiva 2009/24/CE, que en España recoge la Ley de Propiedad Intelectual (artículos 95 a 104). Tres ideas de esa norma explican por qué un modo es seguro y el otro no:
- Las ideas y principios no se protegen, la expresión sí. El artículo 1.2 de la directiva lo dice sin rodeos. Lo que tiene dueño es el código concreto, no la idea de “un menú que se despliega” ni la de “una serpiente que crece al comer”.
- Observar el funcionamiento está permitido. El artículo 5.3 deja que quien usa legítimamente un programa observe, estudie y verifique su funcionamiento para entender las ideas que lo sustentan, mientras lo carga, lo visualiza o lo ejecuta.
- Descompilar está muy restringido. El artículo 6 solo lo permite para conseguir interoperabilidad con otro programa, cuando esa información no está disponible de otra forma, y limitado a las partes necesarias. “Quiero hacer mi versión” no es interoperabilidad.
El Tribunal de Justicia de la UE lo remató en el caso SAS Institute contra World Programming (C-406/10, 2012): ni la funcionalidad de un programa ni su lenguaje de programación ni el formato de sus archivos de datos están protegidos por derechos de autor, y quien tiene licencia puede observar y estudiar el programa para entenderlo.
Pon Clean room al lado de esa lista. Mira la web como la vería cualquiera, mide lo que se ve, apunta el comportamiento y construye desde cero. Es el artículo 5.3 hecho herramienta.
Ahora pon Deep. Lee el JavaScript, abre los archivos del programa, lo descompila y le pasa todo al agente que construye. Eso cae en el terreno del artículo 6, y para “hacer tu propia versión” no se cumple su condición.
Las licencias y los términos de uso también cuentan 
La ley es la mitad de la historia. La otra mitad es el contrato que aceptaste.
La gran mayoría de licencias de software comercial (los EULA que nadie lee) prohíben la ingeniería inversa, la descompilación y el desensamblado. Muchos juegos lo prohíben en sus términos. Y en Estados Unidos, la DMCA castiga saltarse medidas técnicas de protección, aunque el propio Craft Anything ya dice que nunca evade DRM, inicios de sesión ni anti-cheat.
Hay un matiz más que no conviene olvidar: si el agente construye a partir de código descompilado, lo que sale puede acabar siendo una obra derivada del original. Evitar justo eso es la razón de ser de la sala limpia.
🔑 Clean room observa lo que el software enseña. Deep abre lo que el software guarda. La ley protege lo segundo y deja libre lo primero.
Lo que Clean room no te arregla 
Que Clean room sea el modo seguro no significa que todo lo que construyas con él lo sea. Hay tres cosas que siguen siendo tu responsabilidad:
- Marcas, logotipos, fotos y textos. Recrear la maquetación de una web es una cosa; publicarla con el logo y los textos del original es otra. El README dice que al agente “se le indica que no copie logotipos, fotos ni texto salvo que confirmes que son tuyos o que tienes permiso”. Hazle caso.
- El aspecto distintivo de una marca. Clonar pixel a pixel la web de una empresa y ponerla en producción puede chocar con la competencia desleal o el diseño industrial, aunque no hayas tocado ni una línea de su código.
- Los términos de uso de la web. Algunas prohíben la captura automatizada. Craft Anything visita la web y la mide como lo haría un navegador, así que esos términos también te afectan.
Deep tiene su sitio, ojo. Para tu propio software, para algo que tienes permiso expreso de examinar, para un CTF o para investigación de seguridad autorizada, es una herramienta potentísima. El propio proyecto lo resume en su apartado de uso responsable: “Usa Craft Anything en software que sea tuyo o que tengas permiso de examinar”.
🛡️ Esto no es asesoría legal y cada país tiene sus reglas. Pero si vas a recrear algo que no es tuyo, quédate en Clean room. Si necesitas Deep sobre software ajeno, consíguete antes un permiso por escrito.
Dónde está la línea con la IA y el código ajeno es de lo que más hablamos estos meses. Cada domingo, gratis y desde 2018, compartimos lo que vamos aprendiendo con +7.200 developers.
Quiero esa dinamita 🧨¿Qué hace Clean room por dentro para no mirar el código? 
Clean room es una lista blanca de herramientas: solo se ejecutan las que no tocan el original o lo observan desde fuera, y cualquier herramienta nueva o de un plugin necesita Deep hasta que alguien la añada a esa lista. Lo puedes leer tú en crates/engine/src/clean_room.rs.
El comentario de cabecera de ese archivo lo explica mejor que cualquier resumen: las herramientas permitidas “no tocan ningún objetivo” (la sesión, la evidencia, los proyectos, los ajustes, los recursos generados) “o miran desde fuera, como lo haría un visitante o un usuario”: capturas y maquetación de una web, una imagen de una ventana, los controles de su pantalla, una ejecución grabada, la pantalla de un móvil.
Me gusta mucho una decisión de diseño de ahí: la lista es de permitidos, no de prohibidos. Una herramienta nueva nace bloqueada en Clean room. Si alguien añade un descompilador nuevo mañana, no se cuela en el modo seguro por despiste.
El reto está en el agente constructor, porque ese agente tiene sus propias herramientas para leer archivos. Con Claude Code, Craft Anything hace esto, según docs/claude-code.md:
- En una construcción, en Clean room solo
TodoWriteestá preaprobado. Las lecturas pasan por una herramienta de aprobación propia (core_action_approve) que rechaza cualquier cosa de la carpeta o de la web del original. Los subagentes (Agent) quedan fuera. - En un chat, Claude Code arranca con
--disallowedToolsbloqueando sus herramientas de archivos (Read,Glob,Grep,LS,NotebookRead) y las de escritura y web. Una regla de denegación gana a cualquier permiso, así que solo puede trabajar a través del servidor de Craft Anything.
Ahora, la letra pequeña. El README lo deja claro: Clean room es una regla sobre lo que Craft Anything ofrece y rechaza, no una caja de arena del sistema operativo. No aísla tu ordenador. Un agente al que le dejas ejecutar cualquier comando actúa con tus permisos y podría leer lo que quisiera por otra vía.
Y hay un hueco documentado: en los chats, los otros agentes (Codex, Gemini CLI, OpenCode, Hermes, Maki) no están sujetos a estas restricciones. Mantienen la caja de arena que tengan, si tienen alguna.
⚠️ Si quieres que Clean room sea de verdad una sala limpia, usa Claude Code como constructor y no le des permiso general para ejecutar comandos. Es el camino donde las restricciones están implementadas.
¿Cómo usa Craft Anything a Claude Code como constructor? 
Craft Anything ejecuta tu propio programa claude, sin modificar, en modo headless y con tu propia sesión iniciada; nunca ve ni maneja tu cuenta. Claude Code es el primer agente con soporte completo para construir.
Por debajo lanza algo así:
# Lo que Craft Anything ejecuta como proceso hijo (simplificado)
claude -p "<tarea>" --output-format stream-json --verbose \
  --mcp-config <config del servidor de craft-anything> \
  --strict-mcp-config \
  --permission-prompt-tool mcp__craft-anything__core_action_approve
Si ya has jugado con Claude Code en modo headless desde un bot de Telegram, el patrón te sonará: claude -p como motor y algo alrededor que decide qué se le deja hacer.
Ese “algo alrededor” es la parte interesante. La herramienta de aprobación:
- Permite editar dentro de la carpeta
app/del proyecto. - Permite una lista fija de comandos de construcción (
npm install,npm run build,cargo build…). - Rechaza servidores de desarrollo, porque nunca terminan.
- Decide el resto por tipo de acción (web, comandos, archivos fuera del proyecto, push y publicación, borrados, cambios de sistema). Para cada tipo eliges permitir, preguntar o rechazar.
Cuando pregunta, te sale una tarjeta en la app: “Allow once / Always for this project / Don’t allow”. Y la pregunta del propio Claude Code (AskUserQuestion) se desactiva para que el agente use la de Craft Anything, que muestra botones.
¿Y mi suscripción a Claude? 
El equipo dedica una sección entera de su documentación a por qué esto cae dentro de los términos de Anthropic (tal y como estaban publicados en octubre de 2026). El resumen: ejecutan el binario oficial sin tocarlo, no leen ni guardan credenciales, no ofrecen un login propio y no revenden uso. El inicio de sesión se hace con claude auth login.
Eso sí, el uso se te factura a ti, bajo tu acuerdo con Anthropic. Y las cuotas de los planes Pro y Max suponen “un uso ordinario e individual”. Por eso las rondas están acotadas: para que una reconstrucción no se coma tu semana de tokens.
Para el plan gestionado que preparan (ellos pagarían el modelo), dicen que usarán la API con su propia clave, nunca suscripciones de usuarios.
¿Y si no usas Claude Code? Existe un adaptador para Codex, todavía sin verificar en una instalación real. GitHub Copilot funciona a través de ACP. Otros agentes ACP (Gemini CLI, Qwen Code, opencode, goose, Hermes, Maki) se pueden configurar, pero solo Maki se ha ejecutado en vivo. Con claves de Anthropic, OpenAI, OpenRouter o servidores locales compatibles puedes preguntar y analizar, pero no construir todavía.
Tu IA puede mentirte
Lo que hace el paso Check, aplicado a todo lo que programa tu agente
Craft Anything compara cada construcción con el original antes de darla por buena. Verás cómo montar esa misma verificación en tus proyectos con pruebas en navegador, casos Gherkin y revisión entre modelos.
Entrar a la masterclass →Métodos en directo + casos Gherkin
¿Cómo se instala y se lanza la primera reconstrucción? 
Descarga el instalador de tu sistema desde la página de releases o compílalo con Rust 1.97 o posterior, inicia sesión en Claude Code y ejecuta craft-anything-cli doctor para comprobar que todo está en su sitio.
Hay instaladores para Windows (x64, arm64 y x86, firmados), macOS (universal, firmado y notarizado), Linux (AppImage, Flatpak, .deb, .rpm y tarball, en x86_64 y aarch64, más RISC-V en tarball) y FreeBSD. Todos en la página de releases.
Si prefieres compilar, en Debian o Ubuntu necesitas antes unas librerías del sistema para la app de escritorio:
sudo apt-get install libxkbcommon-dev libwayland-dev libx11-dev libxrandr-dev libxi-dev libgl1-mesa-dev libgtk-3-dev
Y luego:
git clone https://github.com/storytold/craft-anything && cd craft-anything
cargo run --release -p craft-anything                # la app de escritorio
cargo install --path apps/craft-anything-cli         # la CLI, como craft-anything-cli
craft-anything-cli doctor                            # revisa instalación, agentes y motores
doctor te dice qué falta. Lo más habitual: que Claude Code no tenga sesión iniciada. En ese caso la construcción se para con un mensaje claro: “Sign in to Claude Code: open a terminal and run claude auth login”.
Con todo listo, las reconstrucciones desde la terminal tienen esta pinta (los ejemplos son del README):
# Recrear una web (Clean room por defecto)
craft-anything-cli rebuild https://example.com "Recreate this website"

# Sin objetivo: un juego desde una descripción, con una sola ronda
craft-anything-cli rebuild - "A snake game in Rust" --rounds 1

# Seguir refinando un proyecto que ya existe
craft-anything-cli rebuild https://example.com "Make the header blue" --continue-in "<carpeta del proyecto>"

# Editar en el sitio una app que ya tienes
craft-anything-cli rebuild - "Add a contact form" --project-folder "<tu carpeta>" --existing edit
El segundo ejemplo es curioso: con - no hay original que estudiar. Craft Anything se convierte en un constructor con verificación, sin clonar nada. Si lo que quieres es practicar con juegos, ese camino no tiene ningún riesgo legal.
💡 Mi consejo para la primera prueba: tu propia web o una página que hayas hecho tú, en Clean room, con
--rounds 1. Ves el ciclo entero, gastas pocos tokens y no hay dudas de permisos.
¿Para qué sirven el banco de trabajo Advanced y el servidor MCP? 
Advanced y el servidor MCP te dan acceso directo a las 320 herramientas del motor, sin pasar por el flujo guiado; MCP en concreto permite que cualquier agente estudie un objetivo o lance una reconstrucción sin abrir la app. Para inspeccionar no hace falta IA.
El servidor MCP se levanta así:
craft-anything-cli commands   # todas las herramientas, agrupadas por conjunto
craft-anything-cli mcp        # sírvelas a cualquier cliente MCP
craft-anything-cli setup      # conecta Craft Anything con tus apps de agentes
Los resultados no son texto suelto. Son registros de evidencia con su nivel de confianza, su cobertura y sus limitaciones. Los grandes vuelven primero como resumen y se paginan con core_evidence_browse, algo que tu ventana de contexto agradecerá.
Esa obsesión por la evidencia la comparte con otras herramientas del mismo terreno. Si te interesa la parte de seguridad y quieres que tu agente sepa por dónde empezar cada análisis, reverse-skill funciona como router de ciberseguridad y casa bien con un motor como este.
Una advertencia que se aplica aquí igual que en la app: el servidor MCP se arranca en el modo que elijas. En Deep, lista todas las herramientas (--all-tools). Si conectas el MCP a tu agente de uso diario, comprueba en qué modo lo dejas.
Herramientas como esta salen cada semana y cuesta distinguir las que aportan de las que solo hacen ruido. En la newsletter de los domingos te traemos 12 recursos seleccionados sobre IA y desarrollo.
Apúntate gratis →¿Qué riesgos y limitaciones tiene hoy Craft Anything? 
El mayor riesgo no es legal ni técnico: es que un agente con permiso para instalar dependencias ejecuta código en tu máquina. Y la mayor limitación es que todo lo que no pasa por Claude Code sigue en estado parcial.
Empecemos por la seguridad, porque el propio README le dedica un aviso en negrita: “Instalar dependencias ejecuta código”. npm ejecuta los scripts de instalación de cada paquete por defecto. Los scripts de compilación de Rust y los paquetes fuente de Python también ejecutan su propio código.
Craft Anything pregunta antes de un tipo de comando que no ha visto en el proyecto. Pero si eliges “always allow” para npm, todos los comandos npm posteriores se ejecutan sin preguntar. Su recomendación: hazlo solo si confías en las dependencias, y usa npm install --ignore-scripts si quieres instalar sin scripts.
Sobre el estado del proyecto, su docs/STATUS.md es honesto. Lo que funciona hoy:
- La app de escritorio (Simple y Advanced), la CLI y el servidor MCP.
- El flujo completo para webs, apps y juegos con Claude Code como constructor.
- Verificaciones de webs en tres anchos de pantalla.
- Reconstrucciones de juegos en Unity, Unreal o Godot.
- Deep con Ghidra, e imágenes y modelos 3D generados con tu clave de fal.ai.
Lo que está parcial: construir con claves de API y con otros agentes (implementado pero sin ejecutar en vivo), las verificaciones de comportamiento para apps y juegos, y algunas herramientas del motor probadas solo contra sustitutos.
La auditoría de referencia del 23 de octubre de 2026 daba 923 tests pasando en main, con clippy, formato y escaneo de secretos limpios. Para una alfa, es una base seria.
Y una limitación que no sale en ningún documento, pero que conviene tener presente: el que construye es un modelo de lenguaje. Aunque en Clean room no vea el código del original, si ese original es open source y muy popular, el modelo pudo verlo durante su entrenamiento. Es una discusión abierta que afecta a cualquier herramienta de este tipo, no solo a esta.
¿En qué se diferencia de REA y de otras herramientas de ingeniería inversa? 
REA y reverse-skill te ayudan a entender un programa; Craft Anything usa ese entendimiento para construir uno nuevo y comprobar que se parece. Son piezas de la misma familia con objetivos distintos.
| Craft Anything | REA | reverse-skill | |
|---|---|---|---|
| Qué es | Motor + app + CLI + MCP en Rust | Servidor MCP de ingeniería inversa | Router de skills para tu agente |
| Objetivo | Construir tu versión y verificarla | Entender cómo funciona algo | Decirle al agente por dónde empezar |
| Modo “sala limpia” | ✅ Sí, por defecto | No | No |
| Verificación contra el original | ✅ Sí, en el paso Check | No es su objetivo | No es su objetivo |
| Necesita agente de programación | Para construir, sí | Sí | Sí |
El modo Clean room por defecto es lo que más distingue a Craft Anything en este terreno. La mayoría de herramientas de ingeniería inversa asumen que vas a mirar dentro. Esta asume lo contrario: si quieres que mire, tienes que activar Deep a mano.
Mi veredicto sobre Craft Anything 
Lo que más me ha gustado de Craft Anything es que tomó una decisión de diseño difícil y la puso por defecto. Habría sido más fácil y más espectacular arrancar en Deep, leerlo todo y sacar clones casi perfectos. Arrancan en Clean room, con una lista blanca que bloquea cualquier herramienta nueva y con la documentación explicando dónde están los huecos.
El ciclo de construir y verificar en tres anchos de pantalla es la otra mitad del valor. Convierte “hazme algo parecido” en un proceso que se puede medir.
¿Para quién es? Para quien quiere aprender cómo está hecha una interfaz reconstruyéndola. Para quien prototipa un juego a partir de una mecánica que le gusta. Para quien tiene una app propia, sin código fuente a mano, y quiere rehacerla en otro stack. En este último caso, Deep sobre tu propio software es legítimo y útil.
¿Para quién no es? Para quien busca clonar el producto de otro y lanzarlo. Ni Clean room te salva de eso si copias marca, textos y aspecto.
La regla que me llevo es simple: observar es libre, abrir no. Si lo que vas a recrear no es tuyo, Clean room es el único modo que te mantiene dentro de la ley. Deep, para lo tuyo o para lo que tengas permiso por escrito.
¿Te animas a probarlo con tu propia web?
TL;DR 
- 🛠️ Craft Anything es un motor open source en Rust que estudia una web, app o juego y hace que un agente de IA (Claude Code, de momento) construya tu propia versión.
- 🔁 Trabaja en cuatro pasos (Study, Build, Check, Ready) y compara el resultado con el original, por ejemplo en tres anchos de pantalla para webs.
- ⚖️ Solo el modo Clean room se queda dentro de la ley: observa lo visible, como permite el artículo 5.3 de la Directiva 2009/24/CE. Deep lee y descompila código ajeno, algo que la ley y casi todos los EULA restringen.
- 🔒 Clean room funciona con una lista blanca de herramientas, pero no es una caja de arena del sistema: un agente con permisos de comandos actúa como tú.
- 🚧 Está en alfa temprana: con Claude Code funciona; con otros agentes y claves de API, aún parcial.
Preguntas frecuentes sobre Craft Anything 
¿Qué es Craft Anything? 
Es un motor open source escrito en Rust, publicado por el equipo de ArtCraft, que estudia cómo funciona una web, una app o un juego y hace que un agente de programación construya un proyecto nuevo parecido. Incluye app de escritorio, CLI y servidor MCP con 320 herramientas.
¿Es gratis Craft Anything? 
Sí. Tiene licencia dual MIT o Apache-2.0 y los instaladores son gratuitos. Lo que pagas es el agente constructor: Craft Anything usa tu propia suscripción o cuenta de Claude Code, y el uso se factura bajo tu acuerdo con Anthropic.
¿Qué diferencia hay entre Clean room y Deep? 
Clean room no lee nada de dentro del original: trabaja con capturas, maquetación medida, estilos y una imagen de la ventana de la app. Deep usa todas las herramientas, incluido leer JavaScript, abrir archivos y descompilar binarios. Clean room es el modo por defecto.
¿Es legal clonar una web con Craft Anything? 
En modo Clean room, recrear la maquetación y el comportamiento observando la web desde fuera es lo que la ley europea permite: las ideas y la funcionalidad no tienen derechos de autor. Lo que no puedes hacer es copiar logotipos, fotos, textos o la identidad de marca sin permiso. Esto no es asesoría legal.
¿Por qué el modo Deep puede ser ilegal? 
Porque lee y descompila el código del original, y la Directiva 2009/24/CE solo permite descompilar para conseguir interoperabilidad, no para hacer tu propia versión. Además, la mayoría de licencias comerciales prohíben la ingeniería inversa. Deep es legítimo con software tuyo o con permiso expreso.
¿Qué agentes de IA soporta Craft Anything? 
Claude Code es el único constructor con soporte completo y probado. Hay un adaptador para Codex sin verificar todavía, GitHub Copilot vía ACP y otros agentes ACP configurables, de los que solo Maki se ha ejecutado en vivo. Las claves de API sirven para preguntar y analizar, aún no para construir.
¿Craft Anything tiene acceso a mi cuenta de Claude? 
No. Ejecuta tu programa claude sin modificar, con la sesión que tú iniciaste con claude auth login. Según su documentación, nunca lee, guarda ni reenvía credenciales o tokens, y no ofrece un inicio de sesión propio.
¿Clean room aísla mi ordenador? 
No. Clean room es una regla sobre qué herramientas ofrece y rechaza Craft Anything, no una caja de arena del sistema operativo. Un agente al que le permites ejecutar cualquier comando actúa con tus permisos. Además, en los chats, los agentes distintos de Claude Code no están sujetos a sus restricciones.
¿Cómo se usa Craft Anything desde la terminal? 
Instala la CLI y ejecuta craft-anything-cli doctor para comprobar la instalación. Después, craft-anything-cli rebuild https://example.com "Recreate this website" lanza una reconstrucción. Con --rounds limitas los refinamientos y con --deep o --clean-room eliges el modo para esa ejecución.
¿Se puede usar Craft Anything como servidor MCP? 
Sí. craft-anything-cli mcp sirve todas las herramientas a cualquier cliente MCP, y craft-anything-cli setup lo conecta con tus apps de agentes. Los resultados vuelven como registros de evidencia con confianza, cobertura y limitaciones, paginados si son grandes.
Fuentes 
- Repositorio de Craft Anything en GitHub: README en inglés y en español,
docs/STATUS.mdycrates/engine/src/clean_room.rs. - Uso de Claude Code como constructor: flags, permisos, Clean room en chats y términos de Anthropic.
- Releases de Craft Anything: instaladores y notas de versión.
- Directiva 2009/24/CE sobre la protección jurídica de programas de ordenador: artículos 1.2, 5.3 y 6.
- Sentencia del TJUE en el asunto C-406/10, SAS Institute contra World Programming.
- Ley de Propiedad Intelectual española, título VII (programas de ordenador).
🧨 Última oportunidad para recibir la dinamita que mereces sobre programación con IA el próximo domingo: Suscríbete gratis a Web Reactiva en https://webreactiva.com/newsletter

Escrito con la ayuda de la IA generativa de Claude, fuentes fidedignas y con un human in the loop:
Dani Primo.
12 recursos para developers cada domingo en tu bandeja de entrada
Además de una skill práctica bien explicada, trucos para mejorar tu futuro profesional y una pizquita de humor útil para el resto de la semana. Gratis.