OAuth apps de Claude: tutorial de Linked billing
Tabla de contenidos
Anthropic ha sacado un botón de «Link your Claude organization» y lo primero que piensa medio internet es: por fin, voy a poder usar mi plan Max en cualquier app.
Pues no. Y conviene saberlo antes de leer la documentación con ilusión.
Las OAuth apps de Claude Platform (en beta desde el 17 de noviembre de 2026) sirven para otra cosa, igual de útil pero bastante menos sexy: que tu aplicación pueda cobrar el uso de la API de Claude a la organización de tu cliente, sin que nadie te pase una API key. A esa función la llaman Linked billing y, hoy por hoy, es lo único que hace esta OAuth.
En este post vas a encontrar:
- Qué son las OAuth apps de Claude, qué resuelven y qué dejan fuera (spoiler: tu suscripción).
- Cómo funciona el flujo por dentro: perfiles de usuario, PAR, PKCE y autenticación sin client secret.
- Quién paga cada petición, con qué créditos y con qué topes.
- Un tutorial paso a paso, con el código de la documentación oficial, para conectar la organización de un cliente.
- Lo que opina la comunidad, que viene de un año movidito con OpenCode, OpenClaw y las suscripciones.
Todo lo técnico sale de las tres páginas de la sección OAuth apps de la documentación de Claude Platform. Si algo no está ahí, te lo digo.
Qué son las OAuth apps de Claude Platform 
Una OAuth app de Claude Platform es una aplicación registrada en la Console de Anthropic que puede pedir a una organización de Claude Platform permiso para facturarle el uso de la API. El cliente pulsa un botón, inicia sesión en Claude, aprueba y, a partir de ahí, tu backend puede marcar peticiones para que las pague su organización en lugar de la tuya.
La documentación lo deja claro en la primera línea: el único caso de uso documentado es Linked billing. No es un «Sign in with Claude» para que tus usuarios hagan login, ni un acceso a sus chats, ni un permiso para ejecutar cosas en su cuenta. Es facturación.
Piensa en ello como la tarjeta de empresa del cliente. Tú sigues conduciendo el coche (tu código, tus límites, tu infraestructura), pero la gasolina la paga quien te lo ha pedido.
Lo que hay debajo es OAuth 2.0 de manual con algunas piezas más estrictas de lo habitual:
| Pieza | Qué es en este caso |
|---|---|
| Servidor de autorización | auth.claude.com |
| Flujo | Authorization code con PKCE obligatorio (solo S256) |
| Inicio del flujo | PAR (Pushed Authorization Request): los parámetros viajan del backend al servidor, no en la URL |
| Autenticación del cliente | Sin client secret: un JWT firmado por tu propio proveedor de identidad (private_key_jwt) |
| Scope | billing:attribution (más offline_access si quieres refresh token) |
| Quién aprueba | Alguien con rol Admin o Billing en la organización del cliente |
| Estado | Beta: «puede no ser adecuada para uso en producción», según el aviso de la propia documentación |
🔑 Si solo te quedas con una idea: esto no da acceso a la cuenta del cliente, da permiso para mandarle la factura de las peticiones que él te pide.
Lo que no son: tu suscripción Pro o Max sigue fuera 
Este es el malentendido que más vas a leer estos días.
La documentación de Linked billing dice que las organizaciones que solo tienen suscripción no se pueden enlazar: una petición así devuelve 403 user_profile_not_billable. Y el artículo de soporte lo resume en una frase: los planes Pro, Max, Ultra, Team y Enterprise no se pueden vincular. Tampoco sirven los créditos mensuales de API que traen los planes Max, Ultra y Team, ni los créditos de programas de startups o de fondos.
Y por si quedaba duda, la página legal de Claude Code sigue diciendo, a fecha de hoy, que Anthropic no permite a terceros ofrecer el login de Claude.ai en sus aplicaciones ni enrutar peticiones con credenciales de los planes Free, Pro, Max o Ultra en nombre de sus usuarios.
¿Por qué importa tanto este matiz? Porque 2026 ha sido el año de la guerra de las suscripciones:
| Fecha | Qué pasó |
|---|---|
| 9 de enero | Anthropic bloquea en servidor los tokens OAuth de suscripción usados fuera de Claude Code. OpenCode, que se identificaba como Claude Code, deja de funcionar |
| 19-20 de febrero | La página legal de Claude Code añade la sección de credenciales: OAuth de suscripción solo para Claude Code y Claude.ai. OpenCode retira el soporte citando «peticiones legales de Anthropic» |
| 4 de abril | Las suscripciones dejan de cubrir harnesses de terceros como OpenClaw: hace falta extra usage o API key |
| 21 de abril | Anthropic vuelve a permitir el uso tipo OpenClaw a través de claude -p |
| 15 de junio | Anthropic pausa el cambio de créditos del Agent SDK que iba a cobrar ese uso a precio de API |
| 17 de noviembre | Llega Linked billing en beta, con partners como Factory, Linear, Ramp, Railway o Warp |
Si vienes de leer cómo usar Claude Code sin pagar con Ollama u OpenRouter o de montar OpenCode en tu terminal, ya conoces el contexto. Linked billing es la vía oficial para que un tercero use Claude «en nombre» de un cliente, y esa vía pasa por la API de pago por uso a precio de lista, no por la tarifa plana.
⚠️ Si tu producto es una app de consumo cuyos usuarios tienen Claude Pro o Max y quieres que «usen lo que ya pagan», Linked billing no te sirve. Necesitan una organización de Claude Platform con créditos o con facturación mensual.
Cómo funciona Linked billing por dentro 
El flujo tiene más pasos que el OAuth típico de «Login con Google», pero cada uno tiene su porqué. Vamos por partes.
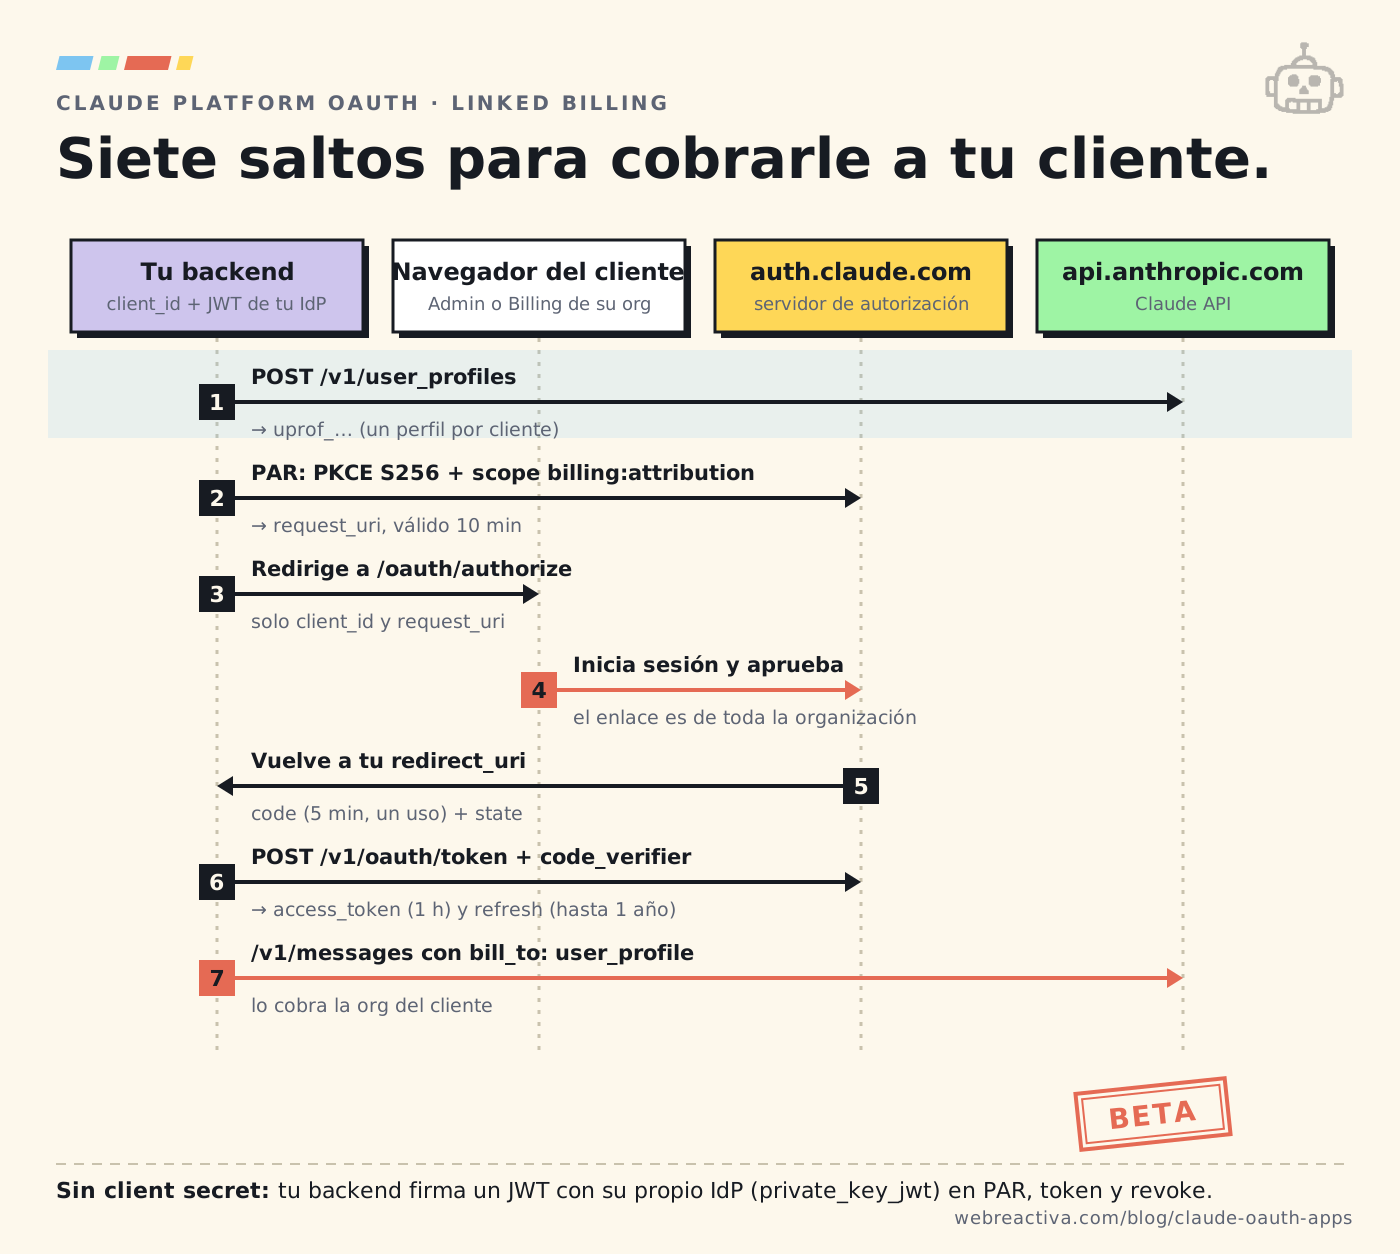
1. El perfil de usuario. Antes de pedir permiso a nadie, tu backend crea un user profile en la API (POST /v1/user_profiles) que representa al cliente dentro de tu organización. Devuelve un ID del tipo uprof_… que guardas junto a tu registro de cliente. Cada llamada crea un perfil nuevo, así que no la repitas por despiste.
2. PAR en lugar de una URL larga. En vez de montar una URL de autorización con quince parámetros, tu backend los manda por POST al endpoint PAR, autenticándose con su JWT. Recibe un request_uri válido durante 10 minutos y de un solo uso. La URL que ve el navegador solo lleva client_id y request_uri.
3. PKCE con S256. El code_verifier (entre 43 y 128 caracteres) se queda en tu backend; viaja su hash, el code_challenge. Si alguien intercepta el code, no puede canjearlo.
4. La aprobación es de la organización, no de la persona. Quien aprueba tiene que ser Admin o Billing, pero la conexión queda ligada a toda la organización del cliente. Si esa persona se va de la empresa, el enlace sigue vivo.
5. Canje del código. El code vuelve a tu redirect_uri, caduca en 5 minutos y es de un solo uso. Lo canjeas en el endpoint de token y recibes un connection_id (ocon_…), un access_token de como mucho una hora y, si pediste offline_access, un refresh_token.
6. La petición marcada. Cada llamada a /v1/messages que quieras cobrar al cliente lleva el token, la cabecera con el ID del perfil y un billing_policy con bill_to: "user_profile".
Una integración con tantas reglas pide una spec antes que un prompt
Si vas a pedirle a tu agente que monte este flujo OAuth, en la lección 4 escribes la proposal y la spec que fijan cada regla antes de tocar código.
Entra en el curso gratis →Sin client secret: el JWT de tu propio proveedor de identidad 
Esto es lo que más me sorprendió al leer la referencia. Anthropic no emite client secrets para las OAuth apps. En PAR, en el endpoint de token y en el de revocación, tu app se autentica con un JWT emitido por tu propio proveedor de identidad, siguiendo el estándar RFC 7523 (private_key_jwt).
Ese JWT tiene que llevar iss, sub, aud (una sola audiencia: la que aparece en la pestaña Client authentication de tu app), iat y exp, con un máximo de una hora entre ambos. La cabecera kid debe coincidir con una clave de tu JWKS.
Para que Anthropic confíe en ese JWT configuras Workload Identity Federation: registras tu emisor, creas una cuenta de servicio y la eliges como operator service account de la app. Una cuenta de servicio solo puede operar una app.
¿Más trabajo que copiar un secreto a un .env? Sí. ¿Un secreto menos que rotar y que se puede filtrar en un log? También.
Anthropic ha cambiado las reglas de Claude varias veces este año y lo seguimos de cerca. Cada domingo, 12 recursos sobre programación con IA para +7.500 developers. Gratis desde 2018.
Apúntate gratis →Quién paga, con qué créditos y con qué límites 
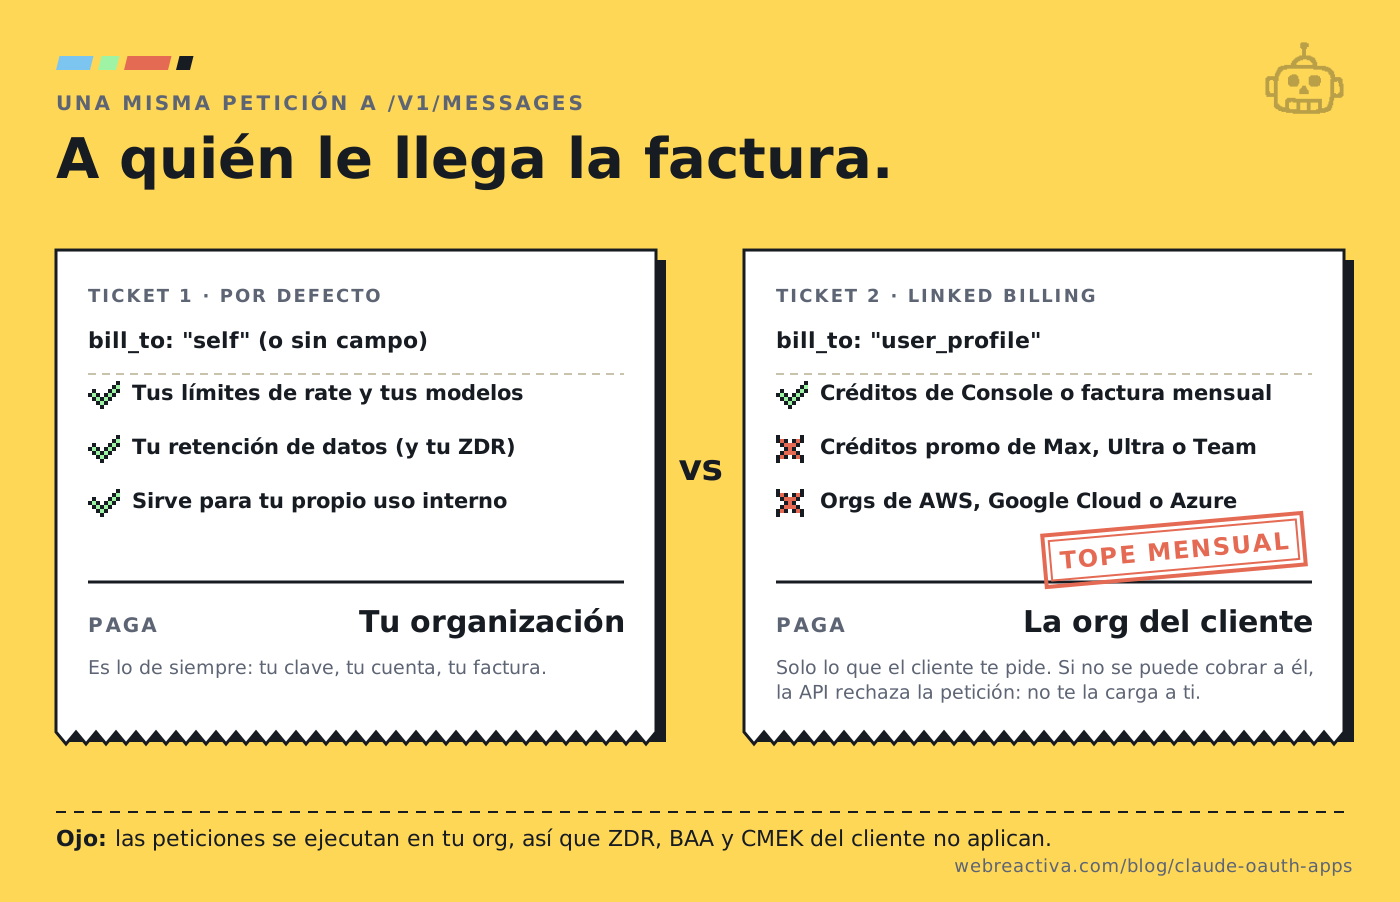
Por defecto pagas tú. Solo se factura al cliente lo que tu backend marca con bill_to: "user_profile". La documentación es tajante en la parte ética: puedes cobrar al cliente solo las peticiones que él te pide hacer, nunca tu propio uso. Y si una petición marcada para el cliente no se le puede cobrar, la API la rechaza en lugar de cargártela a ti.
Lo que sí y lo que no, según la página de Linked billing:
| Situación | ¿Se puede cobrar al cliente? |
|---|---|
| Organización con créditos comprados en la Console | Sí |
| Organización con facturación mensual por factura | Sí |
| Solo suscripción (Pro, Max, Ultra, Team, Enterprise) | No (403 user_profile_not_billable) |
| Créditos promocionales mensuales de Max, Ultra o Team | No cuentan |
| Créditos de partners, fondos o programas de startups | No cuentan |
| Organización facturada vía AWS, Google Cloud o Azure | No |
/v1/messages y /v1/chat/completions |
Sí |
| Message Batches | No |
| Ejecución de código facturable | No (devuelve 400 con bill_to: "user_profile") |
Ojo con esto: las peticiones se ejecutan en tu organización. Se aplican tus límites de rate, tus modelos y tu retención de datos. El ZDR, el BAA o el CMEK que tenga contratados el cliente no viajan con él. La propia documentación pide no enlazar clientes que necesiten cobertura HIPAA, FERPA o CMEK para este uso.
Los topes de gasto 
El cliente puede poner un tope mensual en dólares para tu app desde su página de Linked platforms, aparte del límite general de su organización. Se reinicia el día 1 a las 00:00 UTC. Un tope de 0 rechaza todas las peticiones (con un 402 linked_organization_spend_limit_reached cuando se alcanza).
Mientras tu app está en pruebas, en revisión o no aprobada, el tope máximo es de 50 dólares. Suficiente para probar, poco para una demo seria con un cliente grande.
💡 Trata el 402 como un estado de negocio, no como un error técnico. Avisa al usuario de que su organización ha llegado al tope y ofrece cambiar a tu facturación, en vez de reintentar en bucle.
Tutorial: conecta la organización de un cliente paso a paso 
Vamos a montarlo. Los fragmentos de código salen de la documentación oficial (en Python con httpx y el SDK de Anthropic); donde completo algo que la documentación no define, lo indico.
Antes de empezar necesitas:
- Una organización en Claude Platform y rol Admin para crear la app.
- Un proveedor de identidad capaz de emitir JWT para tu backend (por ejemplo, con federación desde AWS, Google Cloud, Entra o Kubernetes).
- Un backend con una URL de callback en HTTPS (para desarrollo vale
http://localhost).
Paso 1: registra la app en la Console 
- Entra en la página de OAuth apps de la Console (
platform.claude.com/settings/oauth-apps) y pulsa Create. - Pon el nombre y la redirect URI. Tiene que coincidir carácter a carácter con la que uses luego: nada de comodines ni prefijos. Puedes tener hasta 10.
- En What the app can do, marca Bill and link to organizations.
- Copia el client ID. Es público, no hace falta esconderlo.
- En la pestaña Permissions, activa Offline access si vas a querer refresh tokens.
- En Settings, deja Who can link en Test users only y añade tus usuarios de prueba.
Paso 2: configura la autenticación del cliente 
En la pestaña Client authentication eliges tu Identity provider, registras el emisor y configuras la operator service account con Workload Identity Federation. Ahí verás también el valor de audiencia (aud) que debe llevar tu JWT.
En el código de este tutorial, client_assertion() es la función que devuelve ese JWT recién firmado por tu proveedor. La documentación la usa pero no la define, porque depende de tu nube.
Paso 3: crea el perfil de usuario del cliente 
Cuando un cliente quiere conectar su organización, primero le creas su perfil y guardas el ID:
def create_user_profile(name: str, customer_id: str) -> str: profile = client.user_profiles.create( name=name, external_user_details={"reference_id": customer_id}, ) return profile.id # "uprof_..."user_profile_id = create_user_profile("Example Customer Inc.", "your-customer-id-123")client es el cliente del SDK de Anthropic. Recuerda: cada llamada crea un perfil nuevo, así que guarda el ID en tu base de datos y reutilízalo.
Paso 4: lanza la petición PAR 
Tu backend genera el state y el code_verifier, calcula el reto PKCE y manda todo al endpoint PAR. El cuerpo va en JSON, no en form-encoded como en otros proveedores:
AUTH = "https://auth.claude.com"JWT_BEARER = "urn:ietf:params:oauth:client-assertion-type:jwt-bearer"def create_s256_code_challenge(verifier: str) -> str: # No viene en la documentación: BASE64URL(SHA256(verifier)) sin relleno digest = hashlib.sha256(verifier.encode("ascii")).digest() return base64.urlsafe_b64encode(digest).rstrip(b"=").decode("ascii")def push_authorization_request(user_profile_id: str) -> dict: state = secrets.token_urlsafe(32) code_verifier = secrets.token_urlsafe(64) code_challenge = create_s256_code_challenge(code_verifier) response = httpx.post( f"{AUTH}/v1/oauth/par", json={ "response_type": "code", "client_id": CLIENT_ID, "redirect_uri": REDIRECT_URI, "scope": "billing:attribution", "connection_type": "organization_shared", "connection_auth_target": "platform", "user_profile_id": user_profile_id, "state": state, "code_challenge": code_challenge, "code_challenge_method": "S256", "client_assertion_type": JWT_BEARER, "client_assertion": client_assertion(), }, ) response.raise_for_status() # si falla, no redirijas al navegador return { "state": state, "code_verifier": code_verifier, "request_uri": response.json()["request_uri"], # válido 600 segundos "user_profile_id": user_profile_id, }Guarda ese diccionario en la sesión del usuario: lo necesitas en el callback. Si quieres refresh token, el scope pasa a ser "billing:attribution offline_access". Ningún otro valor es válido.
Paso 5: redirige al cliente a Claude 
La URL de autorización es corta a propósito:
https://auth.claude.com/oauth/authorize?client_id=YOUR_CLIENT_ID&request_uri=REQUEST_URI
Ahí el cliente inicia sesión en Claude y aprueba tu app. Si no es Admin o Billing de su organización, no podrá hacerlo, así que conviene avisarle en tu interfaz antes de mandarle.
Paso 6: recibe el callback y canjea el código 
El navegador vuelve a tu redirect_uri con code y state. Compruebas el state, gestionas un posible access_denied y canjeas:
def handle_callback(par: dict, params: dict) -> str: if not secrets.compare_digest( params.get("state", "").encode(), par["state"].encode() ): raise ValueError("state does not match") if "error" in params: # por ejemplo, access_denied raise PermissionError(params["error"]) code = params["code"] # un solo uso, caduca a los 5 minutos response = httpx.post( f"{AUTH}/v1/oauth/token", json={ "grant_type": "authorization_code", "code": code, "code_verifier": par["code_verifier"], "redirect_uri": REDIRECT_URI, "client_id": CLIENT_ID, "client_assertion_type": JWT_BEARER, "client_assertion": client_assertion(), }, timeout=10, # si la respuesta se pierde, se pierden los tokens ) response.raise_for_status() tokens = response.json() # Guarda access_token, su caducidad (expires_in) y, con offline_access, # refresh_token como secretos: el code no se puede volver a canjear return tokens["connection_id"] # "ocon_..."Fíjate en el comentario del timeout. El código es de un solo uso: si la respuesta del token se pierde por el camino, esa conexión no te sirve y toca repetir el flujo.
Paso 7: haz la primera petición facturada al cliente 
Con el token y el ID del perfil, la llamada a la Messages API lleva tres cabeceras extra y el billing_policy:
curl https://api.anthropic.com/v1/messages \ -H "Authorization: Bearer $ACCESS_TOKEN" \ -H "anthropic-version: 2026-10-21" \ -H "anthropic-beta: user-profiles-billing-2026-10-01" \ -H "anthropic-user-profile-id: uprof_01HV9Z" \ -H "content-type: application/json" \ -d '{ "model": "claude-sonnet-5-5", "max_tokens": 1024, "messages": [{"role": "user", "content": "Hello, Claude"}], "billing_policy": {"type": "billing_policy", "bill_to": "user_profile"} }'Si quitas el billing_policy (o pones bill_to: "self"), esa misma petición la pagas tú. Es útil para mezclar en el mismo producto tareas internas que asumes tú con las que pide el cliente.
🛡️ Antes de abrirlo a clientes reales, pon un test que compruebe que cada llamada con
bill_to: "user_profile"lleva el ID de perfil del cliente que la ha pedido. Un ID cruzado factura a quien no toca.
Construye agentes con criterio
Ya sabes quién paga los tokens: ahora construye el agente que los gasta
Vas a ver los seis niveles de arquitectura de un agente, de las tools a la orquestación, con código, Mastra y OpenCode, para que no se descontrole cuando lo usen tus clientes.
Entrar a la masterclass →6 niveles de arquitectura, en directo
Tokens, refresh y revocación: las reglas que te pueden romper la integración 
Con los tokens es donde más fácil vas a meter la pata: las reglas son más estrictas que en la mayoría de proveedores.
| Elemento | Duración |
|---|---|
request_uri de PAR |
10 minutos, un uso |
| Authorization code | 5 minutos, un uso |
| Access token | Como mucho 3.600 segundos |
| Refresh token | Hasta 1 año desde el canje del code; refrescar no lo alarga |
Y estas son las reglas del refresh, que conviene tener impresas:
- Cada refresh devuelve un access token nuevo y un refresh token nuevo. El anterior queda sustituido.
- Si se pierde la respuesta, puedes reenviar el refresh token sustituido durante 30 segundos y obtendrás otro par.
- Reutilizarlo pasados esos 30 segundos revoca todos los tokens de la conexión y la da por terminada.
- No mandes
scopeen el refresh. - Refresca solo desde el backend, de uno en uno y sin reintentos automáticos.
La regla 3 es la que muerde. Si tienes dos workers que refrescan el mismo token en paralelo, uno de ellos acabará reutilizando un token viejo y te cargarás la conexión del cliente. Pon un lock por conexión y listo.
Cuando el cliente se desconecta 
El cliente puede desenlazar tu app cuando quiera y no recibes webhook. Tienes que comprobar el estado consultando el perfil (GET /v1/user_profiles/{id}?oauth_app_id=...). Una conexión también cae si el cliente aprueba otra vez con scopes distintos para el mismo perfil o si se archiva el workspace.
Para revocar desde tu lado está POST https://auth.claude.com/v1/oauth/revoke, con tu autenticación de cliente y solo uno de estos dos: connection_id o user_profile_id. La respuesta lista los IDs de conexión revocados.
Otras limitaciones que te vas a encontrar:
- Un cliente solo puede enlazar uno de tus perfiles por app. Si lo intenta con otro, recibe
user_profile_already_linked. - No puedes enlazar tu app con la organización que la posee. Para probar necesitas otra organización.
- Los reintentos, solo ante 429 y 5xx, respetando
retry-after.
Publicar la app: de test users a cualquier usuario de Claude 
Mientras está en pruebas, solo pueden enlazarla los test users y con el tope de 50 dólares. Para abrirla, pulsas Publish app, y el camino depende de cómo pagas tú a Anthropic:
- Si tu organización tiene facturación por factura, la app queda publicada al confirmar el diálogo.
- Si no, tienes que demostrar que controlas el dominio de la homepage con un registro DNS TXT (puede tardar hasta 48 horas en propagarse). Todas las redirect URIs deben estar en ese dominio o en un subdominio, salvo
localhost. Después, Anthropic revisa la app.
El estado pasa a In review y de ahí a publicada o a Not approved. Si te la rechazan, no puedes volver a publicarla tú: toca escribir a soporte. Y ojo, cambiar el nombre, el logo, la homepage o las redirect URIs de una app ya publicada (sin facturación por factura) la devuelve a revisión. Los clientes que ya estaban enlazados siguen funcionando, pero hasta la nueva aprobación solo los test users pueden enlazar.
En el diálogo de publicación puede aparecer la aceptación de los Linked Billing Terms. Léelos: son los que te obligan a cobrar solo lo que el cliente te pide.
Tokens que caducan, topes de gasto y betas que cambian: en la newsletter contamos lo que vamos aprendiendo al llevar la IA a producción, con las aportaciones de quienes la leen. Cada domingo, gratis.
Apúntate gratis →Lo que opina la comunidad 
Un aviso antes de empezar: el lanzamiento tiene dos días y la reacción de developers todavía es escasa. No hay hilo en Hacker News sobre Linked billing y lo que se ha publicado viene, sobre todo, de los partners y de blogs del sector. Pero este año ha sido muy ruidoso con Claude y casi todas las críticas vienen de ahí.
Las voces a favor 
El argumento estrella lo da la propia Anthropic en el anuncio: no cambia de manos ninguna API key, así que las plataformas no tienen claves de clientes que guardar, cifrar o rotar. Quien haya montado un «pega aquí tu API key de Anthropic» en un SaaS sabe lo incómodo que es custodiar eso.
Cody De Arkland, desde el blog de Railway, lo plantea desde el lado del cliente: los equipos que ya tienen organización en Claude deberían poder usarla en vez de abrir una segunda factura por el mismo acceso. Developers Digest destaca que elimina el problema de la reventa (la plataforma ya no tiene que meter un margen sobre los tokens) y que el cliente conserva el control con el tope de gasto. Emergent lo describe como «una tercera vía» entre que el proveedor asuma el coste y que el cliente comparta su clave.
Las críticas y los matices 
Las pegas que se repiten son técnicas y bastante razonables:
- La desconexión es silenciosa. Sin webhook, te enteras cuando una petición falla o cuando consultas el estado (Developers Digest).
- El riesgo de un ID cruzado. La cuenta de servicio operadora puede facturar a cualquier cliente enlazado si mandas el perfil equivocado (Developers Digest).
- Pagas tú los tokens, pero la tubería sigue siendo del proveedor. Se aplican sus límites y su retención; el ZDR del cliente no viaja (Inspire2Rise).
- No es un precio todo incluido. La app puede seguir cobrando su cuota propia, y el tope cuenta a precio de lista, que no siempre coincide con lo que una empresa ha negociado (Magica).
- Es comodidad, no cumplimiento normativo. Para sectores regulados no resuelve nada (Emergent).
The Next Web, en su crónica del lanzamiento, señala el contraste que más escuece: los usuarios que solo tienen suscripción no entran, mientras OpenAI deja que los usuarios de ChatGPT inicien sesión con su plan en herramientas como OpenClaw.
El elefante en la habitación: las suscripciones 
Si lees los hilos de Hacker News de este año, entiendes por qué el anuncio se recibe con cierta desconfianza. En enero, con el primer bloqueo a OpenCode, minimaxir aceptaba que reutilizar credenciales siempre fue una zona gris, pero criticaba que se hiciera «un jueves por la noche sin ningún aviso». Otros, como paxys, lo zanjaban rápido: si quieres la API, paga la API.
En febrero, cuando la prohibición quedó por escrito, el debate se partió en dos. Unos lo veían como una venta atada a Claude Code; otros, como xvector, recordaban que las suscripciones se venden con pérdidas y solo tienen sentido ligadas a Claude Code. En abril, con OpenClaw, el hilo pasó de mil puntos y Peter Steinberger (su creador) se quejaba de que el comportamiento real no coincidía con lo que se había comunicado. Si te interesa ese personaje, tenemos un repaso a los proyectos de Peter Steinberger.
Con ese historial, Linked billing se entiende como la respuesta oficial de Anthropic a «quiero usar Claude desde la herramienta de otro»: sí, pero a precio de API y con la organización de Platform. Para empresas es una buena noticia. Para quien soñaba con su Max en todas partes, es la confirmación de que eso no va a pasar por esta puerta.
Mientras tanto, siguen apareciendo apps con un «Sign in with Claude» no oficial que reutiliza el cliente OAuth de Claude Code. En el repositorio de thinkrail de JetBrains, un usuario abrió en septiembre una issue señalando que eso incumplía los términos y que acababa cobrando extra usage mientras la interfaz sugería que se usaba el plan. Se cerró como «not planned» con un aviso añadido. Y proyectos como Moltis documentan que no lo soportan porque reutilizar ese client ID se arriesga a una revocación.
⚠️ Si una herramienta te ofrece «iniciar sesión con tu cuenta de Claude» y no es Claude Code ni Claude.ai, no está usando las OAuth apps de Claude Platform. Está usando un atajo que Anthropic no permite.
Cuándo te compensa y cuándo no 
Con todo lo anterior, la decisión es bastante clara según qué tipo de producto tengas:
| Tu caso | ¿Linked billing? | Por qué |
|---|---|---|
| SaaS B2B cuyos clientes ya tienen organización en Claude Platform | Muy buena opción | Quitas los tokens de tu cuenta de resultados y no custodias claves |
| Herramienta de desarrollo para equipos (CI, agentes, revisión de código) | Buena opción | El cliente controla el gasto con su tope mensual |
| App de consumo con usuarios de Claude Pro o Max | No sirve | Las suscripciones no se pueden enlazar |
| Clientes facturados por AWS, Google Cloud o Azure | No sirve | Esas organizaciones no son elegibles |
| Sectores con HIPAA, FERPA o CMEK | No recomendable | El tráfico se ejecuta en tu organización y con tu retención |
| Procesamiento masivo con Message Batches | No sirve | Batches no admite facturar al cliente |
Si estás construyendo un producto con agentes, el modelo de costes cambia bastante cuando la factura de tokens deja de ser tuya. Te deja cobrar por el valor de tu herramienta y no por revender inferencia. Esa es, para mí, la parte más interesante del anuncio.
TL;DR 
- 🔐 Las OAuth apps de Claude Platform sirven para una cosa: Linked billing, que la organización del cliente pague el uso de la API que te pide.
- 🚫 No es «Sign in with Claude» ni usa tu suscripción: Pro, Max, Ultra, Team y Enterprise no se pueden enlazar.
- 🧩 El flujo es OAuth 2.0 con PKCE
S256, PAR y un JWT de tu propio proveedor de identidad: sin client secret. - 💸 Solo se cobra al cliente lo que marcas con
bill_to: "user_profile", con tope mensual y 50 dólares máximo mientras la app no está publicada. - ⚠️ Es beta, las peticiones se ejecutan en tu organización y reutilizar un refresh token pasados 30 segundos mata la conexión.
Preguntas frecuentes 
¿Qué son las OAuth apps de Claude Platform? 
Son aplicaciones registradas en la Console de Anthropic que pueden pedir a una organización de Claude Platform permiso para facturarle el uso de la API. Usan OAuth 2.0 con PKCE y PAR, y hoy su único caso de uso documentado es Linked billing.
¿Qué es Linked billing en Claude? 
Es la función que permite a una aplicación de terceros cobrar las peticiones a la API de Claude a la organización de su cliente en lugar de a la suya. El cliente aprueba la conexión una vez y puede fijar un tope de gasto mensual.
¿Puedo usar mi suscripción Claude Pro o Max con Linked billing? 
No. La documentación indica que los planes Pro, Max, Ultra, Team y Enterprise no se pueden vincular, y que los créditos mensuales de API incluidos en Max, Ultra y Team tampoco pagan estas peticiones. Hace falta una organización con créditos de Console o facturación por factura.
¿Es lo mismo que un «Sign in with Claude»? 
No. No sirve para iniciar sesión ni da acceso a los datos de la cuenta del cliente. Solo concede el scope billing:attribution, que permite atribuir el coste de las peticiones a su organización.
¿Necesito un client secret para las OAuth apps de Claude? 
No. Anthropic no emite client secrets para estas apps. Tu backend se autentica con un JWT firmado por tu propio proveedor de identidad (private_key_jwt, RFC 7523), configurado mediante Workload Identity Federation.
¿Quién puede aprobar la conexión en la organización del cliente? 
Una persona con rol Admin o Billing en esa organización. La conexión queda ligada a la organización entera, no a la persona, así que sobrevive aunque esa persona deje la empresa.
¿Cuánto duran los tokens de Linked billing? 
El access token dura como mucho una hora y el refresh token hasta un año desde el primer canje, sin que los refrescos lo alarguen. El authorization code caduca a los 5 minutos y el request_uri de PAR a los 10.
¿Qué pasa si el cliente llega a su tope de gasto? 
La API responde con un error 402 linked_organization_spend_limit_reached y no factura la petición a tu organización. El tope se reinicia el día 1 de cada mes a las 00:00 UTC.
¿Se mantiene el ZDR o el BAA del cliente? 
No. Las peticiones se ejecutan en la organización del desarrollador, con sus límites, sus modelos y su retención de datos. La documentación desaconseja enlazar clientes que necesiten cobertura HIPAA, FERPA o CMEK para este uso.
¿Cómo publico mi OAuth app de Claude para cualquier usuario? 
Pulsando Publish app en la Console. Con facturación por factura queda publicada al momento; si no, debes verificar el dominio con un registro DNS TXT y pasar una revisión de Anthropic. Hasta entonces solo los test users pueden enlazarla, con un tope de 50 dólares.
Fuentes 
- Claude Platform OAuth: overview — documentación oficial de Anthropic.
- Linked billing — guía de integración paso a paso.
- OAuth reference — endpoints, scopes, tokens y errores.
- Use your Claude Platform account in a third-party app — artículo de soporte para clientes.
- Linked billing on Claude Platform — anuncio oficial (17 de noviembre de 2026).
- Claude Code: legal and compliance — política sobre credenciales de suscripción.
- Railway: Linked billing with Claude Platform
- Developers Digest: Claude API linked billing
- The Next Web: Anthropic lets Claude API customers pay
- Magica: Anthropic linked billing
- Emergent: Claude linked billing lets third-party tools
- Inspire2Rise: Claude’s new linked billing
- Hacker News: Anthropic blocks third-party use of Claude Code subscriptions
- Hacker News: Anthropic officially bans using subscription auth for third party use
- Hacker News: Anthropic no longer allowing Claude Code subscriptions to use OpenClaw
- The Register: Anthropic clarifies ban on third-party Claude access
- JetBrains thinkrail, issue #437
- Moltis: Anthropic OAuth
🧨 Última oportunidad para recibir la dinamita que mereces sobre programación con IA el próximo domingo: Suscríbete gratis a Web Reactiva en https://webreactiva.com/newsletter

Escrito con la ayuda de la IA generativa de Claude, fuentes fidedignas y con un human in the loop:
Dani Primo.
12 recursos para developers cada domingo en tu bandeja de entrada
Además de una skill práctica bien explicada, trucos para mejorar tu futuro profesional y una pizquita de humor útil para el resto de la semana. Gratis.